Google запланувала на ранок 27 жовтня за тихоокеанським часом США поширення зміни, що прибирає кореневий сертифікат emSign ECC Root CA – G3 зі сховища довіри Chrome. Через це частина легітимних сайтів із відповідним ланцюжком сертифікатів може перестати відкриватися без попередження. Причина — інцидент із ключами підпорядкованих центрів сертифікації eMudhra.
Це не повідомлення про компрометацію кожного користувача Chrome. Але якщо знайомий сайт раптом показує помилку HTTPS, не варто автоматично натискати «продовжити». Нижче — порядок перевірки для відвідувача та окремий план для власника сайта.
Що саме перевіряє браузер
У типовому ланцюжку сертифікат сайта підтверджується проміжним центром, а той пов’язаний із кореневим центром, якому довіряє клієнт. Перевірки строку дії недостатньо: довіру до кореня можуть припинити раніше. Тому напис «дійсний до наступного року» не доводить, що браузер повинен прийняти сертифікат сьогодні.
Google повідомила про недостатню випадковість під час створення ключів eMudhra та вже застосоване екстрене блокування через CRLSet. Видалення кореня — додатковий захід. Для Android Google також рекомендує перезапуск пристрою, щоб ініціювати отримання відповідного захисного оновлення.
Chrome може отримувати зміни сховища довіри як оновлення компонента, окремо від основного випуску браузера. У керованій організацією системі їх доставку можуть обмежувати політики. Тому однаковий номер Chrome на двох пристроях ще не гарантує, що стан довіри повністю однаковий.
Відвідувачу: що робити, коли сайт не відкривається
- Зафіксуйте точну адресу й код помилки. Наприклад, NET::ERR_CERT_AUTHORITY_INVALID стосується довіри до сертифіката. Самого цього коду недостатньо, щоб пов’язати випадок із eMudhra.
- Не вводьте пароль чи платіжні дані через попередження. Поверніться на безпечну сторінку. Зв’яжіться з сервісом через відомий застосунок або раніше перевірений контакт.
- Перевірте Chrome. На комп’ютері відкрийте меню → Довідка → Про Google Chrome та встановіть запропоноване оновлення. Якщо з’явилася кнопка перезапуску, скористайтеся нею після збереження роботи.
- Подивіться на масштаб проблеми. Помилка лише на одному домені й збій на багатьох різних сайтах потребують різної перевірки. Запишіть, чи повторюється вона в іншій звичній мережі; не обходьте захист заради порівняння.
- Перевірте дату й час. Для NET::ERR_CERT_DATE_INVALID причиною може бути неправильний годинник пристрою. Це окрема ситуація, а не підтвердження відкликання кореня.
- На робочому пристрої зверніться до адміністратора. Корпоративний проксі також може впливати на HTTPS. Не встановлюйте невідомий кореневий сертифікат із листа або спливаючого вікна.
Для повідомлення підтримці достатньо домену, коду помилки, часу, версії браузера та опису мережі. Перед надсиланням скриншота закрийте вкладки й приберіть видимі персональні дані. Пароль, код входу та приватний ключ сертифіката для такої первинної перевірки не потрібні.
Власнику сайта: перевірте повний ланцюжок
Почніть із того, хто завершує HTTPS-з’єднання відвідувача: ваш сервер, хостинг чи CDN. Потрібно перевірити сертифікат, який реально бачить браузер, а не лише запис у панелі керування.
- Відкрийте потрібну сторінку й інструменти розробника Chrome. Через меню додаткових інструментів оберіть Privacy and security; у деяких версіях назва панелі може відрізнятися.
- У секції Security → Overview відкрийте View certificate. Перейдіть до деталей та ієрархії сертифіката.
- Перегляньте весь ланцюжок, включно з коренем. Порівнюйте точну назву emSign ECC Root CA – G3, а не просто назву компанії у полі видавця.
- Якщо шлях до цього кореня підтверджено, узгодьте з провайдером перевипуск і встановлення сертифіката з іншого довіреного ланцюжка. Перевірте також автоматичне поновлення.
- Після заміни повторно перевірте головний домен, варіант www та важливі піддомени. Якщо є CDN або кілька точок обслуговування, попросіть провайдера підтвердити оновлення на всіх потрібних вузлах.
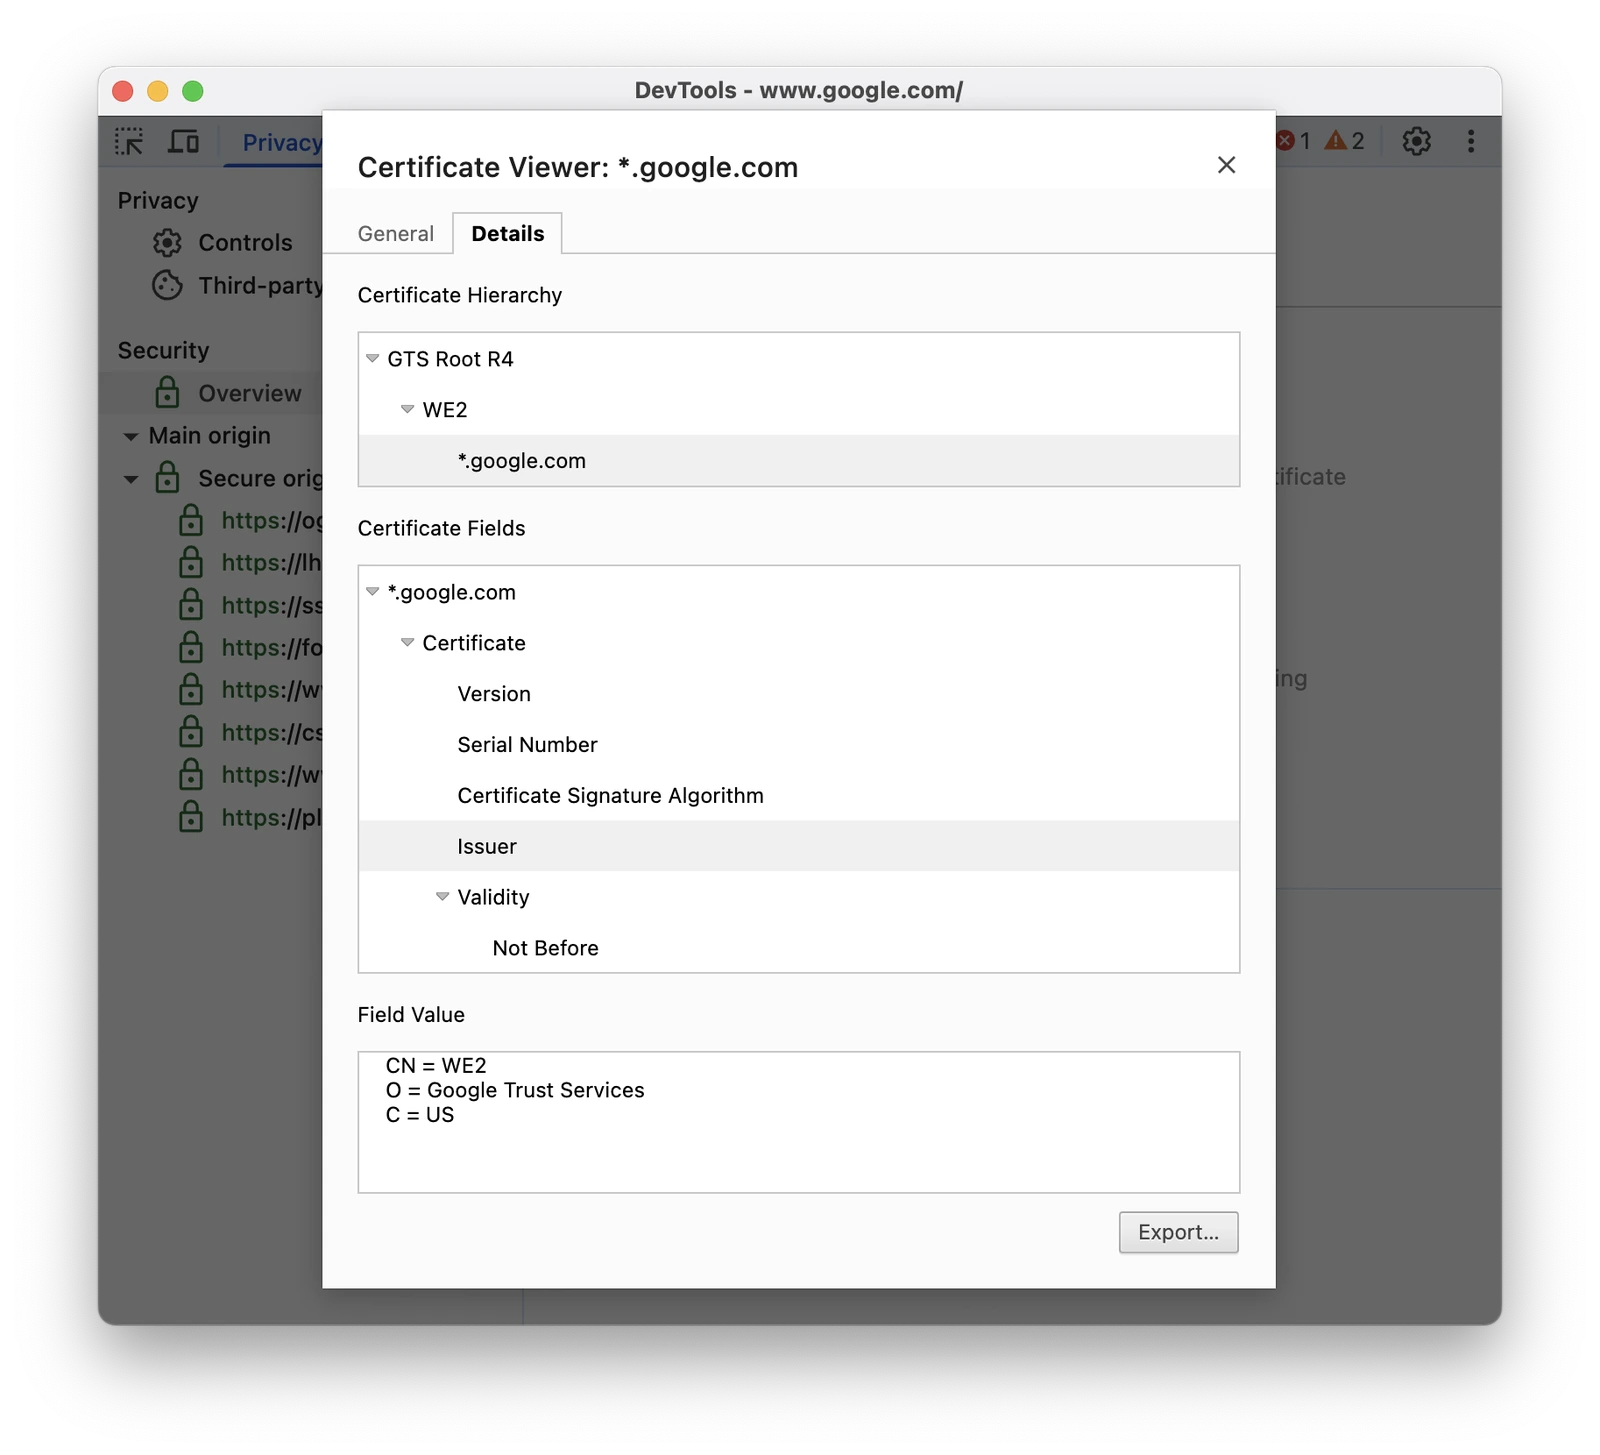
На ілюстрації показано приклад перегляду сертифіката Google з офіційної документації Chrome, а не сертифікат eMudhra. Це допомагає знайти потрібний розділ інтерфейсу; назви у вашому ланцюжку будуть іншими.
Що написати хостингу
Наведений нижче шаблон можна надіслати після заміни адреси на власну. Він просить перевірку, а не стверджує наперед, що сайт уражений:
Перевірте, будь ласка, чи TLS-сертифікат для example.com або його піддоменів використовує ланцюжок до emSign ECC Root CA – G3. Якщо так, прошу перевипустити та встановити сертифікат з іншого довіреного ланцюжка, перевірити CDN і налаштування автоматичного поновлення. Після виконання повідомте новий кореневий центр і результат перевірки в актуальному Chrome. Додаю код помилки та час її появи.
Не потрібно масово змінювати всі сертифікати лише через слово eMudhra у новині. Потрібна перевірка конкретного ланцюжка. Так само очищення кешу WordPress або встановлення SEO-плагіна не є заміною виправленню TLS на рівні сервера чи CDN.
Як не переплутати три різні попередження
- HTTP без захищеного з’єднання: сайт не встановив HTTPS. Про оновлений механізм Chrome ми писали в окремому матеріалі про HTTP та захист від шахрайства.
- Помилка сертифіката HTTPS: проблема з перевіркою сертифіката, його строком, іменем або довірою. Причину уточнюють за кодом і ланцюжком.
- Червоне попередження про небезпечний сайт: це може бути спрацювання Safe Browsing щодо шкідливого або шахрайського ресурсу. Наявність HTTPS не скасовує таке попередження.
Якщо після підозрілої сторінки ви вже вводили облікові дані, перейдіть до плану захисту акаунтів. Сама помилка сертифіката ще не доводить витік, але факт введення даних на сумнівній сторінці потребує окремих дій.
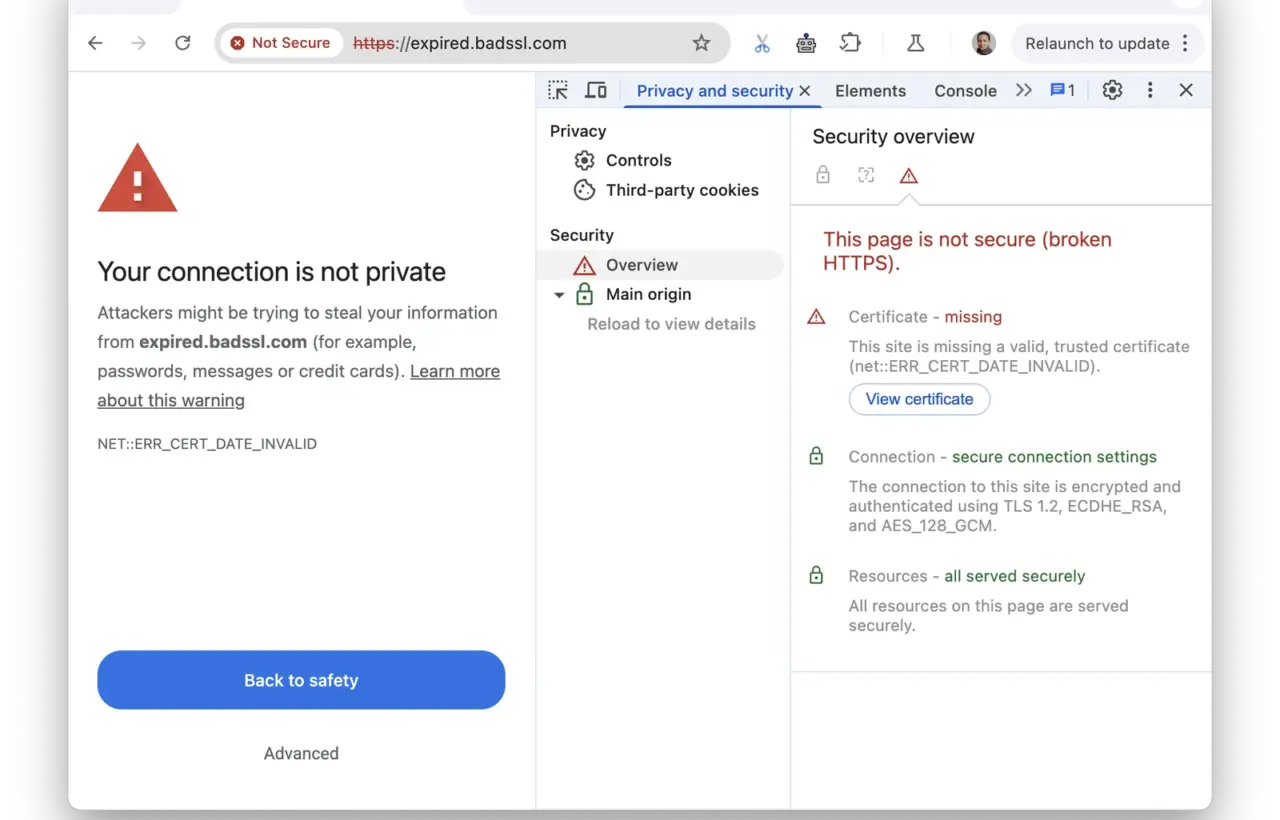
Станом на 27 жовтня Google описує заплановане поширення видалення кореня; точний момент отримання зміни залежить від пристрою та оновлень. Візуальні приклади надані Google / Chrome for Developers за CC BY 4.0. Обкладинка показує навчальний приклад простроченого сертифіката, а не цей інцидент; зображення переведено у WebP зі збереженням пропорцій.

Долучайтеся до розмови
Пишіть по суті й поважайте інших читачів. Перший коментар може з’явитися після перевірки редакцією.